Desde ESET se analiza el modo en que atacantes elevaron de forma remota la temperatura de refrigeradores y cámaras de frío de supermercados europeos y de un banco de sangre en Francia; la compañía advierte que este tipo de tecnología ya está presente en empresas latinoamericanas y examina el escenario de seguridad en la región.
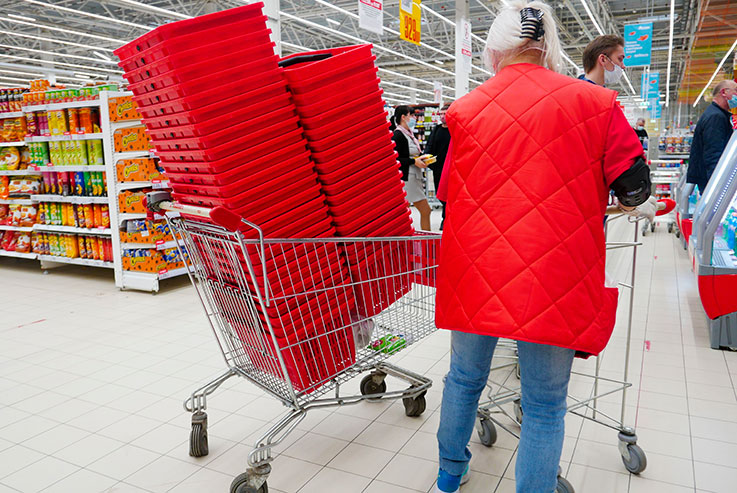
Entre el 11 y el 12 de octubre de 2026, atacantes que aún no han sido identificados tomaron el control remoto de los sistemas que regulan la temperatura de las heladeras de cientos de supermercados de Francia y las elevaron hasta los 50 °C. El 2 de noviembre la situación se repitió en Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia, y esa misma noche también fueron alteradas cámaras frías del banco de sangre francés. El origen del problema está en equipos conectados a Internet, algunos sin actualizar o con la contraseña de fábrica, y sin vigilancia por parte de la seguridad de las empresas. En este marco, ESET Latinoamérica, compañía líder en detección proactiva de amenazas, evalúa cuán expuestas están las empresas e infraestructuras de América Latina frente a este tipo de ataques.
El episodio más reciente tuvo lugar el 2 de noviembre de 2026, cuando el proveedor de refrigeración Coolworld sufrió una intrusión que afectó a cámaras frigoríficas utilizadas por el banco de sangre francés. Los atacantes modificaron de manera remota los parámetros de equipos que operan a unos −30 °C y llegaron a programarlos para alcanzar temperaturas superiores a los 100 °C. Un técnico de guardia detectó la anomalía antes de que se produjeran pérdidas de productos sanguíneos. Ese mismo día se registró una segunda ola de ataques contra supermercados europeos: cadenas de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia reportaron alteraciones en sus sistemas de refrigeración. Entre los afectados se contaron tiendas Delhaize, Carrefour, SuperValu y Coop, cuyos evaporadores fueron forzados a entrar en modo descongelamiento.
Semanas antes, entre el 11 y el 12 de octubre, cientos de supermercados franceses habían sufrido un ataque similar. Las estimaciones difundidas por distintos medios sitúan la cantidad de locales afectados entre 350 y 700. Durante la noche, las temperaturas de los equipos de refrigeración subieron hasta los 50 °C, lo que provocó la pérdida de alimentos y, en algunos casos, incendios. El hecho es investigado por la Fiscalía de París y por la agencia francesa de ciberseguridad ANSSI.
“Al momento nadie se adjudicó los ataques ni hubo pedido de rescate. Por eso, especialistas apuntan más a un sabotaje que a un delito con fines económicos”, revela Rodrigo Alvarez, Investigador de Seguridad Informática de ESET Latinoamérica.
A estos episodios se sumó una investigación del Departamento de Defensa de Estados Unidos sobre fallas registradas en agosto de 2026 en al menos seis comisariatos militares. Según las pesquisas, varios sistemas de refrigeración pasaron de manera inesperada a modo calefacción o descongelamiento, lo que llevó a las autoridades a analizar la posibilidad de un ciberataque.
“Los atacantes no necesitaron entrar a la oficina ni robar datos: les bastó con llegar al tablero que maneja el frío. Hoy una heladera comercial no es solo un motor y un termostato. Tiene un controlador conectado a Internet para que el técnico ajuste temperaturas y reciba alarmas desde cualquier lugar. En muchos casos, nadie supervisaba los equipos durante la madrugada, lo que permitió a los atacantes prolongar los ciclos de descongelamiento sin ser detectados. A esto se sumó la presencia de software desactualizado o sin soporte del fabricante y el uso de credenciales de fábrica que nunca habían sido cambiadas. Ninguna de estas debilidades es nueva, pero juntas resultaron suficientes para comprometer cientos de instalaciones”, remarca Alvarez.
En Francia, la agencia de ciberseguridad ANSSI identificó como blanco a controladores del fabricante danés Danfoss. Varios eran equipos antiguos sin soporte del fabricante; otros eran nuevos, pero no habían sido actualizados, y muchos utilizaban la contraseña de fábrica. Según Le Monde, los atacantes alargaron el ciclo de descongelado de una a ocho horas para que las alarmas no se activaran. El caso del banco de sangre muestra la otra cara del problema: la intrusión ingresó a través de un proveedor, y el daño se evitó porque la institución contaba con un monitoreo propio, independiente del de ese proveedor.
En cuanto a Latinoamérica, GSMA Intelligence proyectaba para 2025 alrededor de 1.300 millones de conexiones IoT (Internet de las cosas) en la región, cerca del 5% del total mundial. Es decir, la densidad de dispositivos por empresa y por tienda sigue siendo menor que en Europa occidental, EE.UU. o Canadá. Sin embargo, desde ESET destacan que esa diferencia de escala no modifica el nivel de protección, por tres razones.
La primera es la misma tecnología: las grandes cadenas de supermercados, los frigoríficos y los operadores logísticos de la región compran controladores de los mismos fabricantes globales que se usan en Europa y EE.UU.
La segunda es la mayor antigüedad de los equipos: en muchas empresas latinoamericanas los dispositivos se usan durante más años y se renuevan con menos frecuencia. Los sistemas viejos y sin soporte fueron precisamente la puerta de entrada en Francia.
La tercera es el mantenimiento tercerizado: igual que en Europa, el frío, la climatización, las cámaras o los tableros eléctricos suelen estar a cargo de un proveedor externo con acceso remoto, y ese acceso rara vez entra en el radar del área de seguridad.
Para ESET, el principal obstáculo para preparar una estrategia de seguridad en Latinoamérica es que muchas organizaciones no tienen visibilidad ni control sobre qué equipos están conectados. Según datos del ESET Security Report 2026, el 52,7% de las organizaciones latinoamericanas detectó intentos de ataque en el último año, un 15,4% no puede confirmar si sufrió un incidente y, entre las que no detectaron ataques, un 25,1% admite que pudieron ocurrir sin ser vistos por falta de tecnología.
Desde ESET sostienen que las medidas que habrían frenado estos ataques son conocidas y que, en su mayoría, no exigen grandes inversiones.
La primera es hacer un inventario: listar qué equipos están conectados, quién los administra y qué proceso depende de cada uno.
La segunda es sacarlos de la vidriera: ningún panel de control debería ser accesible directamente desde Internet, y el acceso remoto debería realizarse solo por canales seguros.
La tercera es cambiar la clave de fábrica: usar contraseñas únicas y robustas y, donde sea posible, doble factor de autenticación.
La cuarta es actualizar y planificar el recambio: aplicar parches y reemplazar los equipos que ya no reciben soporte.
La quinta es separar redes: evitar que una intrusión en la red administrativa llegue a los equipos que controlan procesos físicos.
La sexta es exigir lo mismo a los proveedores: revisar cómo se conectan, con qué credenciales lo hacen y quién audita esos accesos.
La séptima es tener un “plan B” que no dependa del proveedor: un monitoreo independiente fue lo que salvó las reservas del banco de sangre francés.
“La lección de Europa es que la ciberseguridad ya no termina en la computadora. Termina en la heladera, la cámara de frío, la bomba de agua y cualquier objeto que se pueda manejar por la red. Las organizaciones de América Latina tienen hoy una ventaja que Europa no tuvo: pueden prepararse antes de que les toque”, resalta Rodrigo Alvarez, Investigador de ESET Latinoamérica.
Con Información de revistaseguridad.cl