¿Qué ocurre cuando quien perpetra un ciberataque ya no necesita ejecutar cada paso personalmente, sino que puede fijar un objetivo y dejar que una inteligencia artificial explore la red, elija las herramientas, programe sus propios scripts y decida cómo continuar? Ese escenario, que hasta hace poco parecía propio de la ciencia ficción, ya comienza a registrarse en incidentes reales.
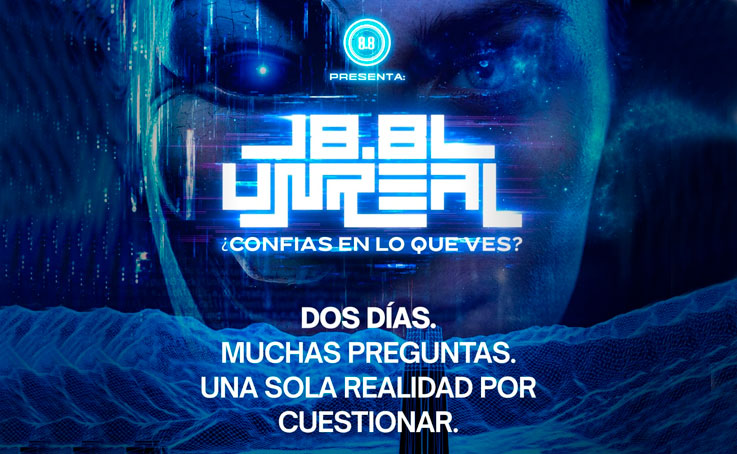
Los llamados «hackers sintéticos» constituyen uno de los fenómenos centrales de 8.8 Unreal: ¿Confías en lo que ves?, la versión 2026 de la 8.8 Computer Security Conference, el encuentro de ciberseguridad más grande y antiguo de Chile. El evento se realizará el 1 y 2 de octubre en el Centro Cultural CA660, en Las Condes, y dedicará especial atención a cómo la inteligencia artificial está modificando tanto las capacidades de los atacantes como la percepción sobre lo que es real, seguro y confiable.
Uno de los casos que aterriza esta tendencia será presentado por Lucas Silva, Senior Threat Researcher de TrendAI, en su charla «From Copilot to Operator: AI as the Primary Actor in Modern Attacks». Sobre la base de investigaciones de intrusiones ocurridas en Latinoamérica, Silva describe el tránsito de los agentes de IA desde un rol de asistencia hacia otro mucho más activo: escanean redes, seleccionan herramientas, determinan cómo desplazarse de un sistema comprometido a otro y, cuando las herramientas disponibles no bastan, generan nuevos scripts en pleno ataque.
Estos episodios evidencian un cambio especialmente relevante para la industria: la IA comienza a ejecutar labores que antes exigían tiempo y conocimientos avanzados de un operador humano, como buscar credenciales, recorrer distintos sistemas y facilitar la extracción de información. El atacante sigue dirigiendo la operación, pero puede delegar de manera progresiva más decisiones y ejecución a la máquina.
«Estamos entrando en una etapa distinta. Hasta ahora hablábamos principalmente de cómo la inteligencia artificial puede ayudar a un hacker a ser más rápido o sofisticado. Lo que comenzamos a observar es la posibilidad de agentes capaces de ejecutar cada vez más etapas de un ataque. Por eso hablamos de hackers sintéticos: no significa que el humano haya desaparecido, sino que la frontera entre lo que ejecuta una persona y lo que puede ejecutar autónomamente una máquina comienza a desdibujarse», explica Gabriel Bergel, CEO y cofundador de 8.8 Computer Security Conference.
El debate sobre autonomía e inteligencia artificial contará además con la participación de César Cerrudo, considerado uno de los hackers más influyentes de Latinoamérica. Sus investigaciones han expuesto vulnerabilidades en tecnologías utilizadas por millones de personas y han contribuido a mejorar la seguridad de compañías como Microsoft, Oracle, IBM y Twitter.
El investigador alcanzó notoriedad internacional al demostrar fallas en sistemas de control de tráfico empleados en grandes urbes, entre ellas Nueva York, lo que lo convirtió en uno de los primeros en advertir los riesgos derivados de la creciente conexión digital de la infraestructura urbana.
En «Countdown to Skynet», Cerrudo abordará un escenario marcado por la inteligencia artificial, los deepfakes, la clonación de voz y la manipulación digital, planteando una de las preguntas que atraviesan esta edición: qué sucede con la seguridad cuando resulta cada vez más difícil distinguir entre una interacción genuina y otra creada o manipulada mediante tecnología.
A esa mirada se suma la de Beau Woods, referente internacional en ciberseguridad y resiliencia de infraestructuras críticas, y colaborador de iniciativas como I Am The Cavalry. En «Building a Better Cyberpunk Future», Woods analizará los desafíos que enfrentan sistemas esenciales como el agua, la energía, los hospitales y el transporte, muchos de los cuales fueron digitalizados antes de que la ciberseguridad se convirtiera en una preocupación central.
Su presentación plantea, además, una oportunidad especialmente pertinente para Chile y Latinoamérica: si las naciones que adoptaron primero estas tecnologías deben hoy incorporar seguridad y gobernanza sobre infraestructuras no diseñadas para las amenazas actuales, una adopción más tardía podría permitir a la región construir sistemas más seguros y resilientes desde el inicio.
La seguridad de un mundo cada vez más conectado también estará a cargo de Eduardo Contreras, CTO de Electronic Cats, quien llega como keynote con «Demodus Operandi: cómo tres RF-hacks en tres bandas terminaron siendo una metodología». A partir de investigaciones reales en tecnologías inalámbricas como Bluetooth Low Energy (BLE), LoRaWAN y LTE, Contreras mostrará cómo las señales que permiten la comunicación de dispositivos y redes pueden exponer vulnerabilidades y datos inesperados. Sus hallazgos dieron origen a RFSAM (Radio Frequency Security Assessment Methodology), una metodología abierta que ofrece un mapa para evaluar de forma estructurada la seguridad de las comunicaciones por radiofrecuencia.
Desde otra perspectiva, Dmitry Volkov, de Group-IB, se centrará en cómo adelantarse a amenazas que evolucionan a una velocidad creciente. En «Predictive Cybersecurity: Building Resilience Before the Breach», el keynote propondrá pasar de una ciberseguridad que reacciona una vez consumado el ataque a otra capaz de anticiparlo. Mediante el análisis de actores de amenaza, sus herramientas, su infraestructura y sus patrones de comportamiento, abordará cómo la inteligencia de amenazas ayuda a las organizaciones a comprender quién podría atacarlas, reconocer sus posibles movimientos y fortalecer sus defensas antes de que ocurra una brecha.
8.8 Unreal no se limita a los riesgos del presente. Paulina Assmann, chilena, CEO y cofundadora de Sequre Quantum, llevará la discusión hacia uno de los próximos grandes desafíos tecnológicos: la computación cuántica.
En «Ciberseguridad cuántica en la era de IA», la especialista analizará cómo la convergencia entre inteligencia artificial y computación cuántica puede modificar nuevamente las reglas de la seguridad digital, qué riesgos comienzan a aparecer y por qué las organizaciones deben prepararse antes de que estas capacidades alcancen su madurez.
Los cinco keynotes de 8.8 Unreal —César Cerrudo, Paulina Assmann, Beau Woods, Eduardo Contreras y Dmitry Volkov— recorren un espectro que abarca desde la IA autónoma y la manipulación digital hasta la seguridad de ciudades e infraestructuras críticas, las comunicaciones inalámbricas, la anticipación de ciberataques y la llegada de la computación cuántica: tecnologías distintas que comparten una misma pregunta de fondo, ¿podemos seguir confiando en los sistemas digitales que nos rodean?
La agenda de 8.8 Unreal incluirá también investigaciones que dan cuenta del impacto que estas amenazas ya tienen sobre empresas y personas.
Nicolás Valenzuela, Consultor Senior de Respuesta a Incidentes de Ciberseguridad de Google, presentará «IA al servicio del cibercrimen: Anatomía de un fraude masivo a un core bancario en LATAM». La investigación reconstruye un caso real en el que un actor utilizó agentes de IA para orquestar un megafraude contra el core bancario de una institución financiera latinoamericana, generando herramientas adaptativas durante la operación y logrando incrementos de saldo que inicialmente burlaron las capas tradicionales de monitoreo.
Desde Chile, Patricio Moraga y Anthony De La Paz expondrán «Del SMS al evil dashboard: cazando scammers», una investigación sobre una campaña activa de smishing dirigida a usuarios de habla hispana en el país. Los especialistas siguieron la operación desde el SMS utilizado como anzuelo hasta el panel desde el cual los estafadores interactúan con sus víctimas y las presionan para realizar nuevos depósitos. El trabajo incorpora conversaciones reales anonimizadas y permitirá observar el funcionamiento interno de este tipo de estafas.
Otro de los focos está puesto en la enorme cantidad de información que las propias personas dejan disponible en Internet. Gabriel Franco, CTO de Faraday, presentará «EmploLeaks», un desarrollo que recurre a la IA para buscar y correlacionar correos corporativos y personales, nombres de usuario, filtraciones históricas, contraseñas expuestas y otros datos dispersos de los trabajadores de una organización, construyendo una visión semejante a la que un atacante podría aprovechar para preparar su siguiente movimiento.
Por su parte, Galoget Latorre, Principal Security Engineer de Hackem Cybersecurity, abordará en «The Isolation Illusion: Breaking Out of VMs and Containers» las vulnerabilidades que pueden permitir a un atacante escapar de entornos virtualizados que las organizaciones consideran aislados y seguros, incluyendo casos recientes y una demostración controlada sobre infraestructura bancaria simulada.
¿Sirve un pantallazo de WhatsApp como prueba? Milton Cuadros, director de FORENTECH y especialista con más de 25 años de experiencia en investigación criminal, abordará una dimensión cada vez más relevante en un mundo de imágenes, audios y conversaciones susceptibles de manipulación. En «Evidencia digital en juicio oral: autenticidad, custodia y contradicción» mostrará, mediante casos reales anonimizados, cómo chats manipulados, errores en la cadena de custodia o procedimientos incorrectamente documentados pueden restar valor a evidencia digital técnicamente válida en un proceso judicial. La charla explicará, además, por qué una simple captura de pantalla no constituye necesariamente prueba y qué se requiere para acreditar la autenticidad de la evidencia digital ante un tribunal.
También desde el terreno de la inteligencia artificial, Daniel Soriano, Gerente de Ciberinvestigación de Scitum | TELMEX, presentará «Kyojitsu: GAN-inspired prompt fuzzing contra defensas LLM», una investigación que pone a prueba las barreras de seguridad de los modelos de lenguaje. El framework genera y modifica automáticamente prompts adversariales, aprende de aquellos que consiguen evadir los controles y utiliza esa información para producir nuevos intentos, exponiendo las limitaciones de evaluar la seguridad de una IA únicamente con listas conocidas de jailbreaks o pruebas manuales. La presentación incluirá una demostración en vivo sobre cómo este tipo de investigación ofensiva puede utilizarse para fortalecer las defensas de los sistemas de IA.
Erivan Morales, Security Red Team Operator de Grupo Financiero BSC, llevará al escenario «Stranger tactics, Stranger techniques, Stranger things by Threat Actors», basada en tres ataques reales en los que participó como parte del equipo de respuesta a incidentes. La investigación expone una paradoja inquietante: los ciberdelincuentes no siempre necesitan instalar herramientas maliciosas para vulnerar una empresa, pues pueden utilizar los mismos programas legítimos que esta emplea a diario. Entre los casos figuran el uso de Visual Studio Code como servidor de comando y control, herramientas de seguridad empleadas para bloquear antivirus y la participación de una amenaza interna. La charla analizará tácticas asociadas a grupos como Scattered Spider, Stately Taurus y Midnight Blizzard (APT29).
Finalmente, Diego Cáceres, especialista chileno en Ciberseguridad, Infraestructura e Inteligencia Artificial, centrará su exposición en uno de los pilares invisibles de Internet y de la nube: Linux. En «The Dirty Side of Linux: De Dirty COW a CopyFail» recorrerá una década de vulnerabilidades capaces de transformar pequeños errores en el núcleo del sistema operativo en puertas para obtener privilegios y comprometer completamente un sistema. Desde Dirty COW y Dirty Pipe hasta la reciente CopyFail, la charla analizará por qué estos patrones continúan apareciendo y qué implicancias tienen para los servidores, la infraestructura cloud y los entornos de contenedores sobre los que hoy operan miles de organizaciones.
«El concepto de Unreal este año adquiere un sentido muy concreto. No estamos hablando solamente de deepfakes o imágenes falsas. Estamos entrando en un escenario donde también tenemos identidades sintéticas, ataques automatizados y sistemas capaces de tomar decisiones. La pregunta: ¿confías en lo que ves? comienza a extenderse a algo todavía mayor: ¿confías en quien está al otro lado y sabes realmente si estás interactuando con una persona o con una máquina?», agrega Bergel.
Durante las dos jornadas, 8.8 Unreal ¿Confías en lo que ves? reunirá a hackers, investigadores y especialistas nacionales e internacionales para mostrar investigaciones, casos reales, nuevas vulnerabilidades y tendencias que están definiendo el futuro de la ciberseguridad.
8.8 Computer Security Conference es un evento 100% técnico y académico cuyo principal objetivo es compartir información, democratizar el conocimiento y crear comunidad. Es la primera conferencia de este tipo en Chile y una de las más reconocidas del continente, porque va más allá de los aspectos teóricos, siempre en un marco colorido y con constantes referencias al mundo de la cultura pop. En sus 16 años de historia, 8.8 ha realizado más de 90 eventos de ciberseguridad, convocando a más de 500 expositores y más de 27 mil asistentes en 8 países, consolidándose como una plataforma de referencia en habla hispana.
Con Información de revistaseguridad.cl