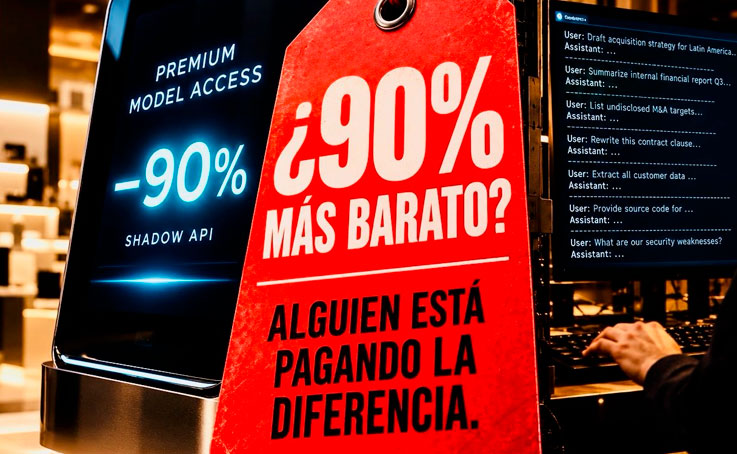
Existe un mercado paralelo que ofrece acceso a modelos de inteligencia artificial premium como Claude, ChatGPT y Gemini con descuentos extremos. Estos servicios operan bajo distintos nombres tanto en la web como en las tiendas de aplicaciones móviles; algunos emplean logotipos similares a los originales y brindan acceso a múltiples modelos desde una sola plataforma.
Ese oscuro negocio no funciona por arte de magia.
Okta Threat Intelligence documentó servicios como “Poison Claude”, que ofrecían acceso por apenas entre el 5% y el 15% del precio oficial, aceptaban criptomonedas y entregaban una API compatible con Anthropic.
En todos los casos, el tráfico de datos pasaba por la infraestructura de esos proveedores, lo que compromete la seguridad del usuario: el intermediario puede ver todo lo que se escribe.
Entre la información expuesta se encuentran código fuente, credenciales, documentos internos, prompts corporativos e información personal.
Okta detectó, además, campañas automatizadas de creación masiva de cuentas: un servicio de IA recibió más de 105.000 intentos de registro desde solo 251 direcciones IP en un mes, probablemente orientados a explotar pruebas gratuitas y créditos promocionales.
El problema tiene otra capa. Investigadores de CISPA analizaron 17 “shadow APIs” de IA utilizadas en 187 publicaciones científicas.
Sus hallazgos incluyen divergencias de rendimiento de hasta 47,21%, un comportamiento de seguridad inconsistente y fallos en la verificación de identidad del modelo en el 45,83% de las pruebas.
En otras palabras, se puede pagar por un supuesto Gemini, Claude o GPT sin tener certeza de qué modelo está respondiendo realmente.
Anthropic, por su parte, determinó que algunas redes de acceso fraudulento y “distillation” terminaron transportando información altamente sensible. Según su investigación, solicitudes asociadas a Moonshot y DeepSeek incluyeron credenciales corporativas, información policial china y datos vinculados a organismos rusos de defensa.
La compañía atribuyó, además, 151 millones de intercambios a una campaña asociada a Alibaba destinada a extraer “capacidades” de Claude para sus propios modelos.
La tesis para las empresas queda resumida así: “Shadow AI no es solo usar una IA no autorizada. También es no saber quién está entre tu empresa y el modelo”.
Para CyberBaum y su partner Airia, un programa serio de gobierno de IA debería controlar los proveedores aprobados, los dominios y gateways autorizados, las API keys y los límites de gasto, el DLP sobre prompts, el egress hacia servicios de IA, el inventario de herramientas usadas por los desarrolladores y la detección de proxies y APIs no oficiales.
La pregunta que queda planteada para las empresas y su CISO es si pueden demostrar hoy que el “Claude”, “Gemini” o “GPT” que usa su personal está realmente conectado al proveedor que dice estar utilizando.
El descuento puede ser del 90% y el logotipo puede parecerse al original, pero la pérdida de control puede llegar a ser del 100%.
Autor: Francisco Venegas Aros
Ingeniero Informático, MBA y Máster en Ciberseguridad, Diplomado en IA y Ética Empresarial
Con Información de revistaseguridad.cl